¿Quién es quién? Ni son todos los que están, ni están todos los que son: la administración tributaria y las credenciales verificables
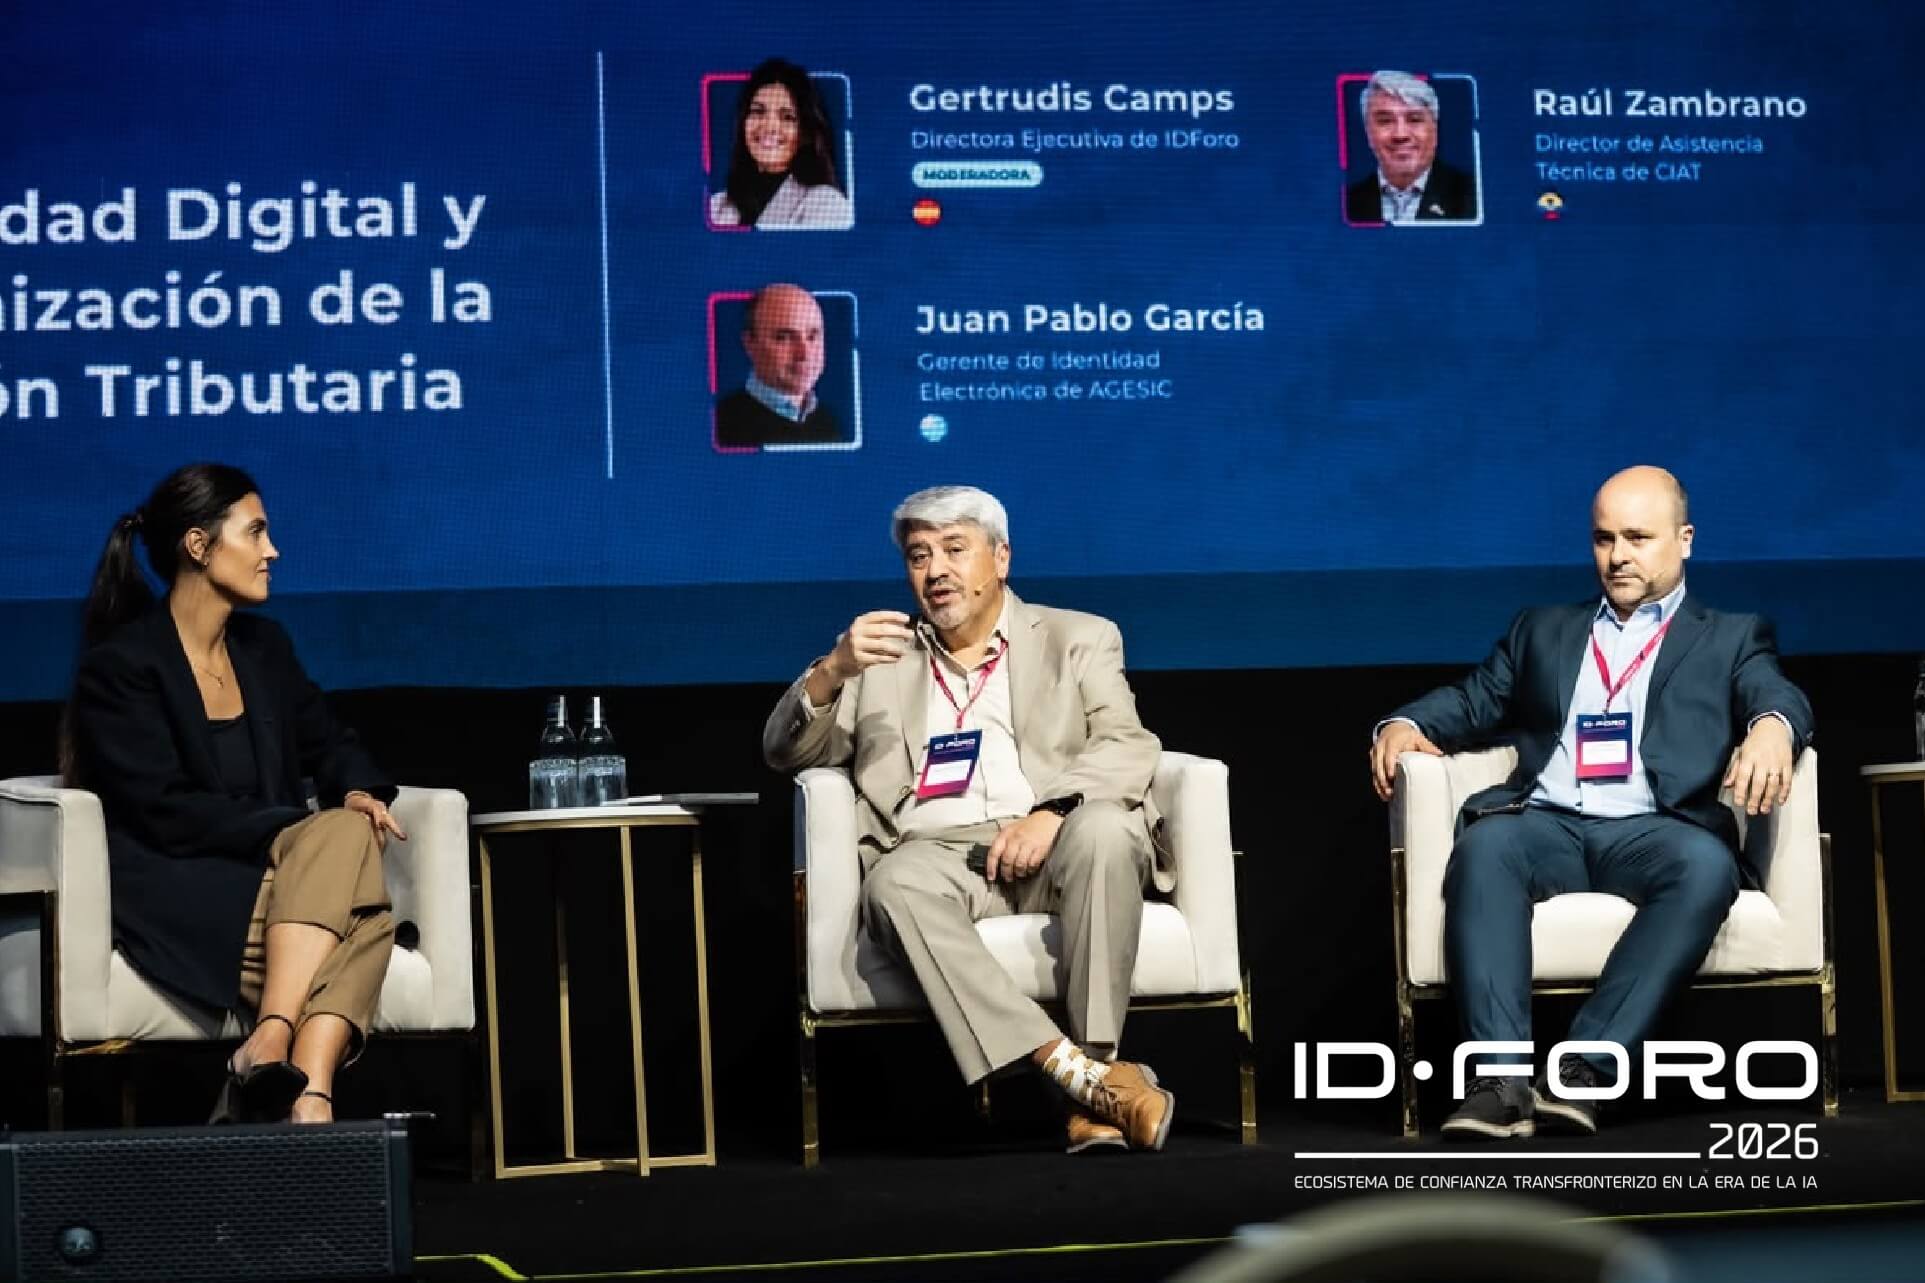
Las administraciones tributarias han digitalizado gran parte de sus interacciones con los contribuyentes. Por lo general, estos ya no necesitan acudir presencialmente para realizar un trámite. En este contexto, resulta indispensable autenticar a la persona que está detrás de la pantalla del computador o de la aplicación móvil, tanto si actúa en nombre propio como si representa a terceros: un asesor fiscal, un amigo, un empleado del área contable de una compañía o un contador externo. Sobre los retos y las buenas prácticas en este entorno, se puede consultar la Guía de Identidad Digital para la Administración Tributaria, sobre la que conversamos en la Cumbre de IDForo 2026.
Sin embargo, hay otras situaciones en las que identificar a las personas resulta importante en ámbitos relacionados con “lo tributario”, lo que se complica cuando estas interacciones ocurren fuera de los sistemas de la administración e involucran a terceros.
Imaginemos un país ficticio, con sus contribuyentes, ciudadanos y residentes —fiscales y de los otros—, donde se presentan las siguientes situaciones:
- ▪︎ Se han implementado mecanismos de retención: los contribuyentes designados como agentes de retención retienen un porcentaje del pago en sus compras, salvo cuando compran de otros agentes de retención. Al momento de cobrar, el vendedor presenta una copia de la resolución que lo designa como agente de retención y que ha distribuido entre sus puntos de venta. Aunque la copia esté deteriorada, su código QR permite acceder desde un teléfono a un sitio de la administración tributaria que confirma esa condición. Sin embargo, un actor malintencionado —llamémoslo Negocio Innombrable SRL— podría crear un PDF que imite una resolución oficial y un sitio web falso, al que apunte el código QR, con la apariencia del sitio de la administración, ataque conocido como Quishing.
- ▪︎ El sistema tributario concede un beneficio a las personas mayores de 65 años —prácticamente unos adolescentes—, que pagan una tarifa reducida de IVA en sus compras. Para acceder al beneficio, deben presentar su documento nacional de identidad o su carné de residencia permanente al momento del pago. El vendedor verifica la edad, fotocopia el documento y aplica la tarifa reducida. Además, incorpora el número de identificación del comprador en la factura para justificar el menor impuesto Este proceso puede prestarse a abusos: un sujeto al que llamaremos Matón del Barrio podría obtener, por la fuerza o mediante engaños, copias de las cédulas de las personas mayores del barrio y presentarlas en sus propias compras.
- ▪︎ En aplicación del principio de reciprocidad, los diplomáticos acreditados reciben de Relaciones Exteriores un carné que presentan al realizar sus compras para que el comercio no cobre el impuesto. El vendedor conserva una fotocopia del documento como respaldo. Este proceso también puede prestarse a abusos: después de vender a un diplomático, Negocio Innombrable SRL podría reutilizar la copia de su credencial para justificar ventas sin IVA a otros consumidores, con o sin su conocimiento.
- Un profesional que vive en el país presta servicios a una compañía en otro país. Al momento del pago, le preguntan si dispone de un certificado de residencia fiscal que permita aplicar el convenio de doble imposición y no efectuar la retención. El profesional entra en el sitio web de la administración tributaria, encuentra la opción para solicitar el certificado y regresa al día siguiente para presentarlo. Sin embargo, al recibir un PDF cuyo formato no reconoce, el contratante, desconfiado, solicita el documento apostillado.
Todos estos procesos podrían mejorar significativamente con el uso de credenciales verificables: credenciales digitales cuya autenticidad o cuyos atributos pueden comprobarse de forma segura. Según el mecanismo utilizado, esa comprobación puede realizarse sin contactar directamente al emisor, con solo conocer las firmas digitales involucradas (por ejemplo, de las administraciones tributarias de otras jurisdicciones).
Los tres actores clave son el emisor, la organización que crea la credencial; el titular, quien la almacena en una billetera digital (wallet) y la presenta; y el verificador, quien comprueba su autenticidad. Simplificando mucho, en un esquema como el aquí descrito, el emisor firma la credencial y la vincula a la clave criptográfica de una billetera en un teléfono o computador del titular. Al presentarla, la billetera demuestra que controla la clave y que la presentación corresponde a los datos solicitados por el verificador. La huella o el reconocimiento facial desbloquean la billetera.
Las billeteras pueden utilizar comunicación NFC[1] para presentarlas presencialmente, algo frecuentemente usado hoy al pagar acercando el teléfono al terminal de cobro de la tarjeta de crédito, o leer un código QR en el caso remoto (por ejemplo, en el portal web de la administración tributaria). También pueden generar códigos QR que permitan comprobar la presentación. Este último caso es muy importante para que los terceros que solo cuenten con una conexión a Internet puedan validar la credencial en el sitio del emisor, algo que, cuando el verificador usa un canal confiable, revisa las URL y, sobre todo, valida la firma, disminuye el riesgo de quishing. Incluso, una credencial puede tener parámetros con actualización dinámica para identificar, por ejemplo, cuando determinada cuota o límite se ha alcanzado. También pueden existir credenciales de un único uso o cantidades limitadas que permitan modelar mejor cada situación.
Con estos mecanismos, los escenarios anteriores podrían simplificarse, ser más eficientes y disminuir significativamente los riesgos de abuso:
- ▪︎ La credencial de registro emitida por la administración tributaria incluiría, entre sus atributos, la condición de agente de retención. Al momento del pago, el comprador solicita al vendedor que presente su credencial de agente de retención; el vendedor presenta su credencial desde la billetera; el sistema comprueba el emisor, la vigencia y el vínculo con el dispositivo y aplica o no la retención. Toda la transacción, totalmente automática, se completa en pocos segundos. La información se registra en los sistemas y será reportada cuando corresponda a la administración con los datos comprobados. Ninguna copia de documento físico es necesaria.
- ▪︎ Los diplomáticos recibirían una credencial verificable emitida por el Ministerio de Relaciones Exterioresque permite, entre otras cosas, que los comercios verifiquen al momento de la venta la condición de exento. El diplomático acerca su teléfono al punto de venta. Se factura sin impuesto y el registro de la transacción y los reportes se automatizan. Al no haber copias físicas de documentos y requerir la autorización biométrica, el Innombrable la tendría muy difícil para usar la credencial para no cobrar el impuesto en otra operación, o para cobrarlo y quedárselo.
- ▪︎ Los ciudadanos reciben una cédula de identidad electrónica que se almacena en una billetera, la oficial o una privada Al momento de la compra, el comercio o el prestador del servicio comprueba en el punto de venta si el titular supera la edad requerida, sin necesidad de compartir ninguna otra información disponible en la cédula, y, de ser así, aplica la tarifa reducida automatizando el sistema. El Matón del Barrio, aun apropiándose de los teléfonos de los beneficiarios, no tendría a mano la cara o la huella digital para desbloquear esas billeteras digitales, disminuyendo notablemente el riesgo de suplantación.
- ▪︎ La administración tributaria emitiría el certificado de residencia fiscal como una credencial verificable, que el profesional podría presentar al pagador mediante el protocolo descrito o al menos generando una URL temporal y segura que llevaría al pagador en el exterior al sitio de la administración que comprueba la credencial. Es claro que aquí el pagador en el exterior deberá verificar la barra de direcciones para asegurar que corresponda a una conexión segura y al dominio de la administración tributaria. Y, aun así, deberá seguir los protocolos específicos que demande su propia legislación, pero, si se comparten listas de confianza entre jurisdicciones, la automatización podría extenderse. Para facilitar este uso en la región, bastaría con que las administraciones tributarias, mediante convenios habilitantes, compartan la información de sus firmas digitales (clave pública) con sus pares, de modo que cada administración tributaria pueda tener certeza de que la credencial fue emitida (y firmada) por su par de otro país.
Es claro que el uso de credenciales verificables disminuye los riesgos de abuso de manera importante y mejora la eficiencia. Pero evidentemente, su operación más completa, eficiente y segura requiere la informatización de muchos actores y una buena implementación en los distintos puntos del ecosistema, reduciendo así la falsificación, reutilización fraudulenta y suplantación de identidad. Las soluciones intermedias, cuando, por ejemplo, el verificador no dispone de medios automáticos, son, en nuestra opinión, mejores que las opciones actuales en eficiencia y vuelven al abuso costoso y complejo. Y, aunque mejoran el ecosistema, es necesario recordar que algunas cuestiones requerirán ajustes en las normas: si una ley pide textualmente que se haga una fotocopia de un documento físico, pues…
Estos escenarios parten de la premisa de que las credenciales verificables forman parte de una iniciativa de país. No parece una posibilidad tan lejana si consideramos las iniciativas de licencias de conducir digitales, en desarrollo o ya implementadas en varios países. Aun sin una iniciativa nacional, la administración tributaria podría mejorar sus procesos, reducir los abusos y disminuir los costos y riesgos para los contribuyentes mediante credenciales verificables basadas en estándares conocidos para los protocolos de emisión y presentación[2].
Las credenciales verificables representan un nuevo paradigma: invierten el modelo tradicional de identidad digital. El emisor entrega la credencial firmada directamente a su titular, que la guarda en su billetera digital y decide dónde, cuándo y ante quién presentarla. El usuario se convierte así en el canal de la información, y la verificación se hace contra la firma del emisor, sin consultarlo en cada transacción.
El titular tiene control total. Es el único que conoce todas las presentaciones que hizo, y no hace falta mantener bases de datos centralizadas con millones de credenciales y registros de uso, que son blancos de ataques y riesgos de vigilancia.
Además, la divulgación selectiva le permite presentar solo lo mínimo necesario. Por ejemplo, puede probar que es mayor de edad, o de 65 años, sin revelar su fecha de nacimiento. Así, la privacidad queda protegida desde el diseño.
¿Qué tal?
Saludos y suerte.
[1] Near Field Communication.
[2] W3C VCDM para el modelo de datos, y OpenID4VCI y OpenID4VP
18 total views, 18 views today