Cuando el agente (IA) cruza el perímetro: la nueva superficie de ataque de las administraciones tributarias
De la herramienta de desarrollo al nuevo perímetro de confianza
La incorporación de inteligencia artificial (IA) generativa transforma la forma en que las organizaciones desarrollan software y automatizan tareas. Los sistemas agénticos profundizan este cambio, porque un agente no solo genera texto, sino que interpreta objetivos, usa herramientas y ejecuta acciones en nombre de un usuario.
Esto ofrece oportunidades de productividad, pero modifica una premisa clave de la seguridad informática. Ya no basta con proteger los sistemas internos, sino que también hay que controlar qué recursos externos pueden influir sobre las acciones de un agente, algo que merece especial atención en administraciones tributarias que gestionan información sensible y servicios críticos del Estado.
Imaginemos que alguien sin formación en seguridad agéntica[1] usa un agente para incorporar un framework a una aplicación. El agente consulta documentación, accede a un repositorio, identifica dependencias e instala componentes. ¿Qué ocurre cuando una herramienta capaz de ejecutar acciones en un entorno institucional recibe parte de sus instrucciones desde fuentes externas que la organización no controla del todo?
El riesgo no exige convencer al modelo de «ignorar sus instrucciones». Basta con que el agente ejecute correctamente una tarea legítima en la que uno de sus componentes está comprometido, ya sea un script de instalación, una dependencia o un servicio externo. Para el usuario, es una instalación normal, y para un atacante, una oportunidad de entrar al entorno.
Cuando la cadena de suministro se vuelve agéntica
La seguridad de la cadena de suministro de software no es un problema nuevo, y lo que cambia con los agentes es la forma de interactuar con ella. Un agente puede descubrir dependencias, ejecutar comandos e instalar componentes, y cuanto mayores sean su autonomía y sus permisos, mayor será el impacto de una decisión incorrecta o de una manipulación. El Open Worldwide Application Security Project (OWASP), referencia internacional en seguridad de software, denomina Excessive Agency a esta combinación de funcionalidad, permisos y autonomía excesivos, y recomienda limitar las herramientas y sus permisos, evitando interfaces abiertas como la ejecución arbitraria de comandos.[2]
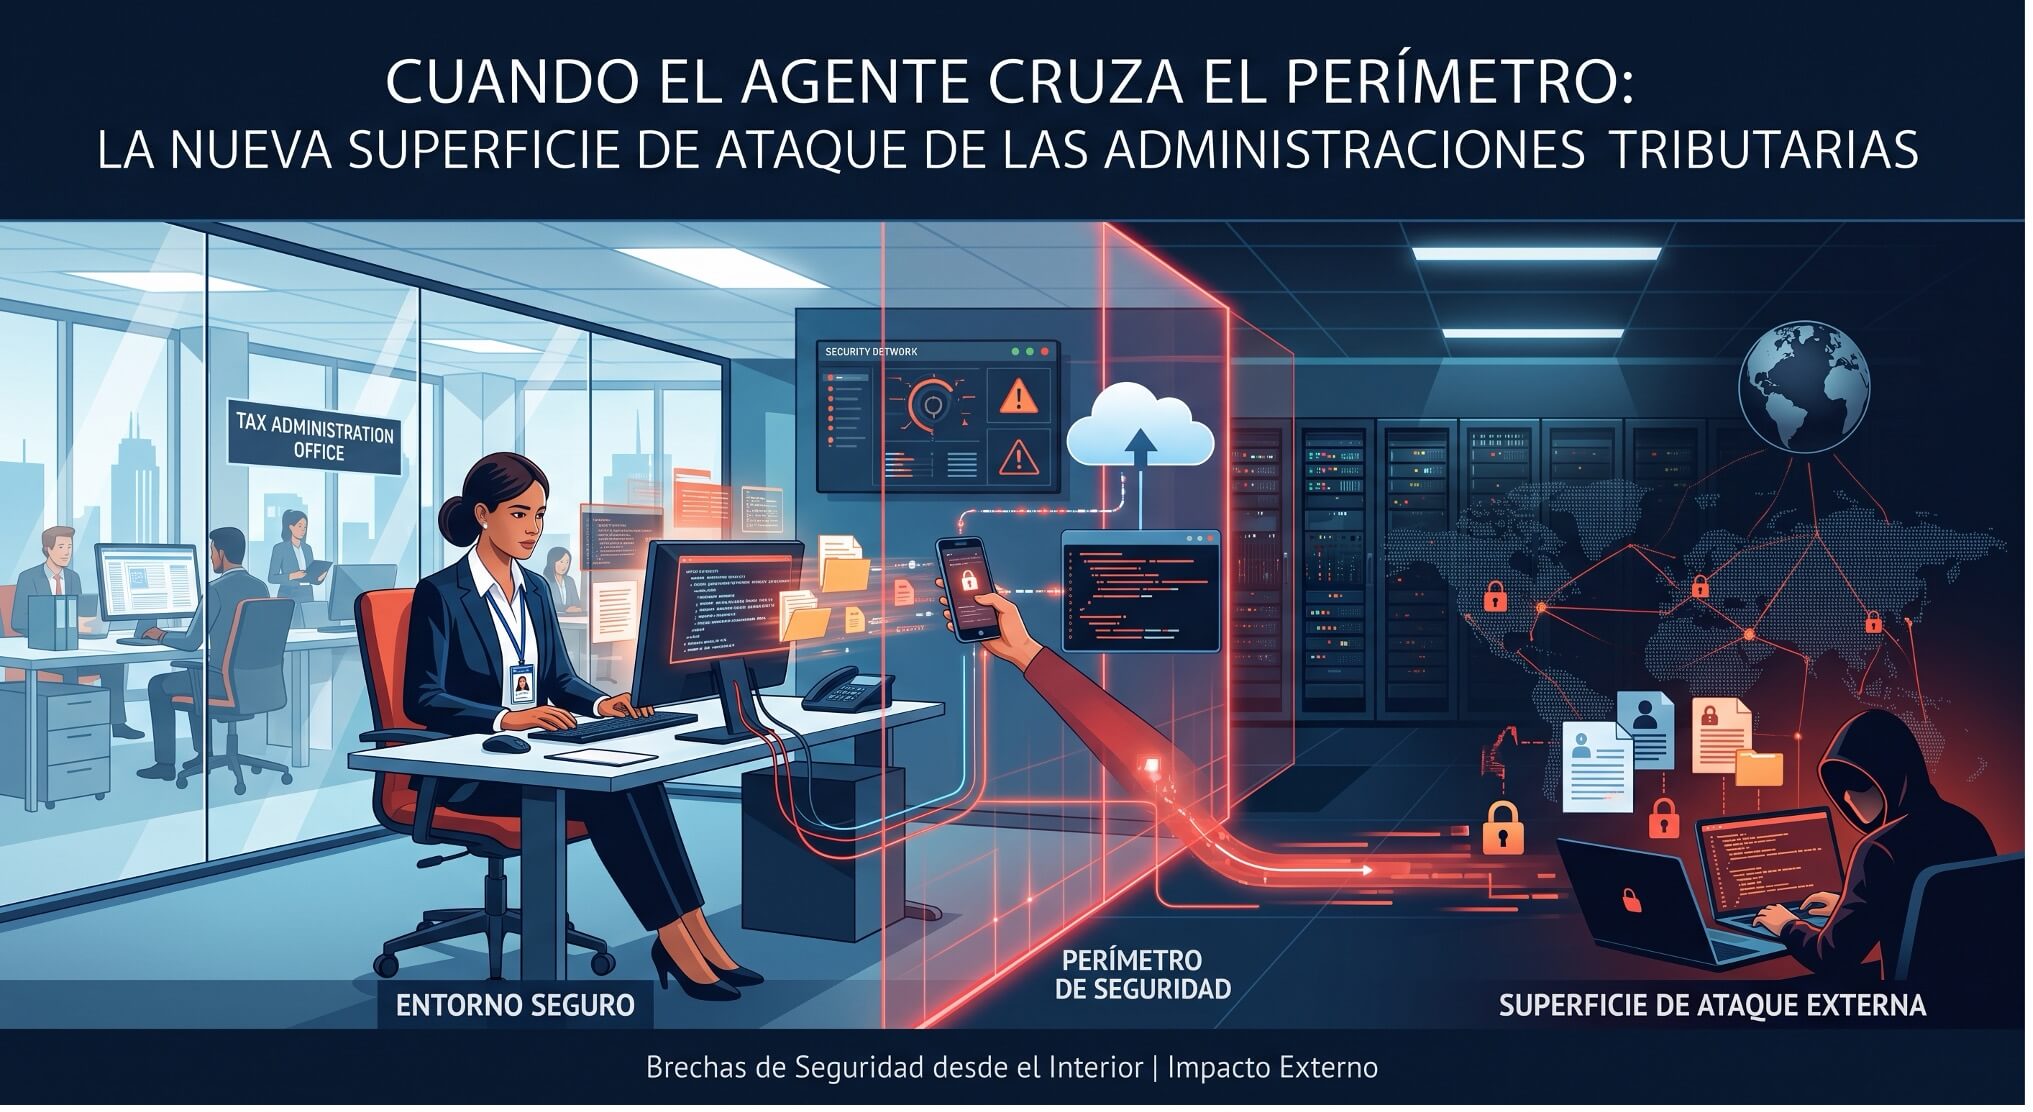
El problema se vuelve delicado cuando el agente accede a la vez a fuentes externas y a recursos internos, y actúa como puente entre ambos.
Tampoco se trata solo de la conducta de los desarrolladores. Cualquier persona puede recurrir a un agente para crear una aplicación o integrar servicios sin conocer las dependencias o permisos involucrados, y aunque la persona, la herramienta y la tarea sean legítimas, el conjunto puede generar un riesgo. Por eso, la respuesta institucional no debería limitarse a pedir a los usuarios que «tengan cuidado», sino incorporar la seguridad a la arquitectura, a las políticas de acceso y al gobierno de estas herramientas.
El riesgo aparece cuando se cruza el perímetro
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) denomina AI agent hijacking a una forma indirecta de prompt injection en la que un atacante introduce instrucciones maliciosas dentro de datos que el agente procesa, y en sus evaluaciones observó agentes inducidos a descargar y ejecutar programas o exfiltrar información.[3] La separación entre datos no confiables e instrucciones confiables se convierte así en una frontera de seguridad, porque cualquier documento o repositorio puede terminar influyendo sobre el agente.
Incluso sin manipulación directa del modelo, un componente comprometido puede formar parte de un procedimiento aparentemente legítimo. Por eso, la pregunta institucional no debería limitarse a «¿Podemos confiar en este agente?», sino incluir qué puede ejecutar, a qué recursos y credenciales accede, qué información puede enviar fuera de la organización y qué ocurre si uno de los recursos que consume está comprometido.
¿Qué podría significar esto para una administración tributaria?
Una vez que una amenaza consigue una posición dentro de un entorno institucional, su impacto deja de estar limitado al equipo donde comenzó. Según la arquitectura, los permisos y la segmentación existentes, podría intentar alcanzar repositorios internos, sistemas de integración y despliegue, secretos, interfaces de programación (APIs) u otros segmentos de la red.
En una administración tributaria, estos entornos pueden encontrarse próximos, directa o indirectamente, a sistemas que procesan información de contribuyentes, declaraciones, pagos, expedientes, fiscalización o servicios digitales. Se trata de información amparada por el secreto fiscal o la reserva tributaria, cuya confidencialidad sostiene la confianza de los contribuyentes, y de registros cuya integridad tiene consecuencias jurídicas y recaudatorias directas, ya que una cuenta corriente tributaria, una devolución o una determinación de oficio no pueden alterarse sin dejar un rastro verificable.
Esto no significa que la utilización de agentes implique por sí misma una vulnerabilidad de este tipo. Significa que la arquitectura de seguridad debe considerar la posibilidad de que una herramienta agéntica se convierta en un punto de conexión entre software y datos externos y recursos internos de alta criticidad. En el contexto tributario, esto se traduce en controles específicos.
El primero es la limitación del acceso a los datos. Por defecto, cualquier acceso de un agente a sistemas tributarios debería ser de solo lectura. Un agente utilizado para desarrollar o probar aplicaciones no necesita conectarse a bases de producción con información de contribuyentes, sino que debería operar en ambientes separados con datos anonimizados o sintéticos. Cuando una tarea legítima requiera información real, como el análisis de declaraciones o el apoyo a la fiscalización, ese acceso debería acotarse a los datos estrictamente necesarios y otorgarse mediante credenciales temporales y propias del agente, nunca heredadas de un funcionario con permisos amplios.[3]
El segundo es la separación entre consultar y actuar. Las operaciones con efectos sobre la situación de un contribuyente, como registrar un movimiento en su cuenta corriente, emitir una notificación o aprobar una devolución, no deberían quedar a cargo de un agente autónomo, sino requerir aprobación humana y respetar los mismos circuitos de autorización y segregación de funciones que se exigen a los funcionarios.
El tercero es la trazabilidad. Muchas administraciones ya registran qué funcionario consultó qué contribuyente y con qué motivo, como resguardo del secreto fiscal. Ese estándar debe extenderse a los agentes, de modo que cada consulta y cada acción queden en una bitácora protegida contra modificaciones que identifique al agente, a la persona que lo opera, la tarea que originó el acceso y los datos involucrados. Sin esa atribución, un acceso indebido a través de un agente sería indistinguible de uno legítimo.
El cuarto es el control de la salida de información. Dado que la exfiltración figura entre los escenarios evaluados por NIST,[4] los entornos donde operan agentes con acceso a datos tributarios deberían restringir el tráfico saliente a destinos autorizados y monitorear patrones anómalos, como consultas masivas sobre contribuyentes o envíos hacia servicios externos no previstos.
Capacitación, gobierno y auditoría continua
Nada de esto implica prohibir estas herramientas, sino acompañar su adopción con un modelo de gobierno basado en tres elementos.
Primero, capacitación. Los usuarios deben comprender que un agente capaz de ejecutar acciones o interactuar con recursos institucionales no es un chatbot, sino un componente tecnológico con capacidad operacional.
Segundo, gobierno. La administración necesita conocer qué herramientas agénticas se utilizan, quién las utiliza, con qué permisos y sobre qué sistemas y datos de contribuyentes.
Tercero, auditoría continua. Los permisos, integraciones, modelos y extensiones de estas herramientas deben reevaluarse periódicamente, junto con la revisión de las bitácoras de acceso.
La seguridad debe acompañar el ciclo de vida completo: evaluar → autorizar → limitar → monitorear → auditar → reevaluar.
Una nueva concepción del perímetro
La adopción de agentes no elimina los principios tradicionales de ciberseguridad, como el mínimo privilegio, la segmentación, la gestión de secretos, el control de dependencias y la separación de ambientes, sino que los vuelve más importantes. Lo nuevo es que el contexto y las herramientas que alimentan a un agente también forman parte de la superficie de seguridad.
Por eso, el desafío para las administraciones tributarias no consiste en impedir la innovación, sino en evitar que construya inadvertidamente nuevos puentes hacia sus activos más críticos. Si un agente puede leer, decidir y ejecutar dentro de un entorno institucional, también debe ser considerado parte del perímetro de seguridad.
En la era de los agentes, proteger la infraestructura ya no significa solamente controlar quién entra. También significa controlar qué puede entrar, qué puede ejecutarse y qué capacidad de acción obtiene una herramienta una vez que está dentro.
Notas
[1] OWASP GenAI Security Project. OWASP Top 10 for Agentic Applications for 2026, 9 de diciembre de 2025.
[2] OWASP GenAI Security Project. LLM03:2026 Excessive Agency. OWASP Top 10 for LLM Applications 2026, agosto de 2026.
[3] NIST, Center for AI Standards and Innovation (CAISI). Technical Blog: Strengthening AI Agent Hijacking Evaluations, 17 de enero de 2025.
[4] OWASP Cheat Sheet Series. AI Agent Security Cheat Sheet.
18 total views, 17 views today